

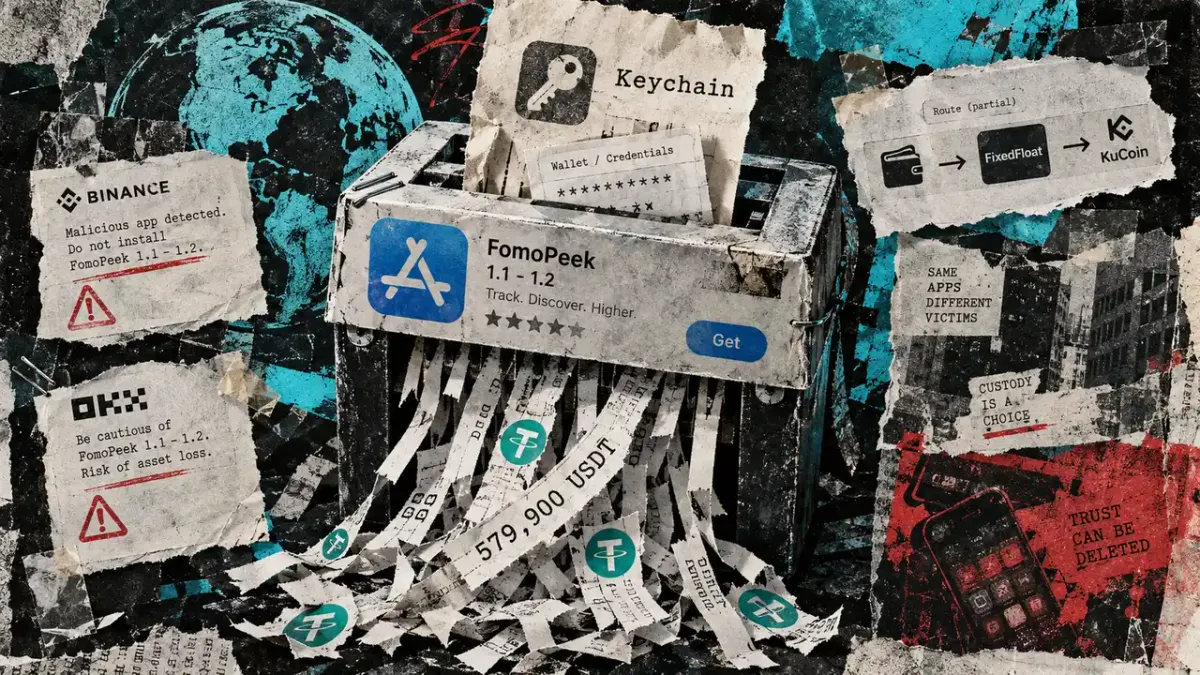
یک بدافزار منتشرشده در اپاستور اپل توانسته با عبور از برخی لایههای امنیتی آیفون، اطلاعات حساس کاربران را استخراج و نزدیک به ۵۸۰ هزار دلار تتر سرقت کند. این بدافزار که فوموپیک (Fomopeek) نام دارد، در ظاهر ابزاری برای رصد تراکنشهای بزرگ بلاک چین بود، اما بررسیهای امنیتی نشان داده است که قابلیت دسترسی به دادههای حساس کیف پولهای ارز دیجیتال را داشته است.
بدافزار آیفون فوموپیک چگونه وارد دستگاه کاربران شد؟
فوموپیک در قالب یک نرمافزار ظاهراً کاربردی برای پایش تراکنشهای بزرگ بلاک چین عرضه شده بود. همین ظاهر باعث شد کاربران آن را بهعنوان یک ابزار عادی مورد استفاده قرار دهند، در حالی که نسخههای آلوده این برنامه قابلیتهای مخربی در خود داشتند.
بررسیهای انجامشده توسط شرکت امنیت بلاک چین اسلومیست و صرافی OKX نشان میدهد نسخههای ۱.۱ و ۱.۲ این نرمافزار قادر به عبور از سازوکار سندباکس سیستمعامل iOS بودهاند. این سازوکار بهطور معمول برای محدود کردن دسترسی برنامهها به اطلاعات سایر اپلیکیشنها طراحی شده است.
فوموپیک اطلاعات کیف پول ارز دیجیتال را هدف گرفت
مهمترین خطر این بدافزار برای کاربران رمزارز، دسترسی آن به اطلاعات حساس ذخیرهشده روی دستگاه است. بر اساس یافتههای منتشرشده، فوموپیک توانسته به بخش Keychain آیفون و دادههای مربوط به سایر اپلیکیشنها دسترسی پیدا کند.
در نتیجه، اطلاعاتی مانند کلیدهای خصوصی، عبارت بازیابی کیف پول و اطلاعات ورود میتوانسته در معرض سرقت قرار گیرد. این موضوع اهمیت بیشتری پیدا میکند، زیرا دسترسی به عبارت بازیابی یا کلید خصوصی میتواند امکان کنترل داراییهای ذخیرهشده در یک کیف پول را برای مهاجم فراهم کند.
نزدیک به ۵۸۰ هزار دلار تتر از کاربران سرقت شد
نتیجه این حمله تنها افشای اطلاعات نبوده و بر اساس گزارشهای منتشرشده، در مجموع نزدیک به ۵۸۰ هزار دلار تتر از کاربران به سرقت رفته است.
این رقم نشان میدهد که هدف قرار دادن اطلاعات کیف پولهای ارز دیجیتال میتواند مستقیماً به از دست رفتن دارایی کاربران منجر شود؛ بهویژه زمانی که بدافزار بتواند بدون دریافت مستقیم اطلاعات از کاربر، دادههای حساس ذخیرهشده در دستگاه را استخراج کند.
بدافزار آیفون امکان دریافت فرمان از راه دور را داشت
یکی دیگر از جنبههای قابل توجه فوموپیک، نحوه ارتباط آن با زیرساخت مهاجمان است. طبق توضیحات منتشرشده از سوی یو شیان، بنیانگذار اسلومیست، این نرمافزار پس از دستیابی به سطح دسترسی موردنظر میتوانسته به سرورهای پنهان متصل شود و فرمانهای لازم را از راه دور دریافت کند.
این قابلیت، خطر بدافزار را از یک سرقت ساده اطلاعات فراتر میبرد و امکان کنترل و اجرای اقدامات مخرب بعدی را برای مهاجمان فراهم میکند.
هشدار امنیتی درباره فوموپیک منتشر شد
تیم امنیتی بایننس نیز درباره این نرمافزار هشدار داده و اعلام کرده است که فوموپیک با استفاده از آسیبپذیریهای iOS میتواند سطح دسترسی بالایی در دستگاه ایجاد کند.
بر اساس این هشدار، در صورت موفقیت حمله، خطر تنها متوجه یک کیف پول ارز دیجیتال نیست و دادههای مربوط به سایر اپلیکیشنهای دستگاه نیز ممکن است در معرض دسترسی مهاجم قرار بگیرد.
کاربران فوموپیک باید داراییهای خود را منتقل کنند
کاربرانی که این نرمافزار را روی آیفون خود نصب کردهاند، صرفاً با حذف برنامه نمیتوانند خطر افشای اطلاعات را برطرف کنند. اگر کلید خصوصی یا عبارت بازیابی قبلاً در معرض دسترسی بدافزار قرار گرفته باشد، ادامه استفاده از همان کیف پول میتواند خطر از دست رفتن دارایی را حفظ کند.
کارشناسان امنیتی توصیه کردهاند کاربران آلوده ابتدا نرمافزار را حذف و سیستمعامل دستگاه را بهروزرسانی کنند. همچنین در صورت وجود دارایی در کیف پولی که اطلاعات آن احتمالاً افشا شده است، انتقال داراییها به یک کیف پول جدید و امن، ترجیحاً روی دستگاهی جداگانه و پاک، ضروری است.
یک اپلیکیشن ظاهراً عادی چگونه به تهدیدی برای رمزارزها تبدیل شد؟
پرونده فوموپیک بار دیگر نشان میدهد که صرفاً نصب برنامه از فروشگاه رسمی، بهتنهایی تضمینکننده امنیت اطلاعات نیست. در این مورد، نرمافزار مخرب از بستری وارد دستگاه شده که کاربران معمولاً آن را منبعی قابل اعتماد برای دریافت اپلیکیشن میدانند.
برای کاربران ارز دیجیتال، حساسیت موضوع بیشتر است؛ زیرا اطلاعاتی مانند عبارت بازیابی و کلید خصوصی برخلاف بسیاری از دادههای عادی، در صورت افشا قابل «تغییر» به معنای معمول نیستند. بنابراین، شناسایی بهموقع آلودگی و انتقال داراییها به یک کیف پول جدید میتواند اهمیت تعیینکنندهای داشته باشد.
با توجه به گزارش اسلومیست و هشدارهای منتشرشده، فوموپیک نمونهای از حملات جدیدی است که بهجای فریب مستقیم کاربر برای وارد کردن عبارت بازیابی، تلاش میکند اطلاعات حساس را از محیط خود دستگاه استخراج کند.
مجله خبری تحلیلی ارزدیجیتال دکتر علیرضاکامران

من علیرضا کامران هستم . تجربه بیش از 10 سال تحقیق و فعالیت در خصوص ارز های دیجیتال مثل بیت کوین ، اتریوم و تتر هستم . در مقالات خودم سعی میکنم تحلیل و اخبار بروز در خصوص ارز دیجیتال به شما ارائه کنم.


